
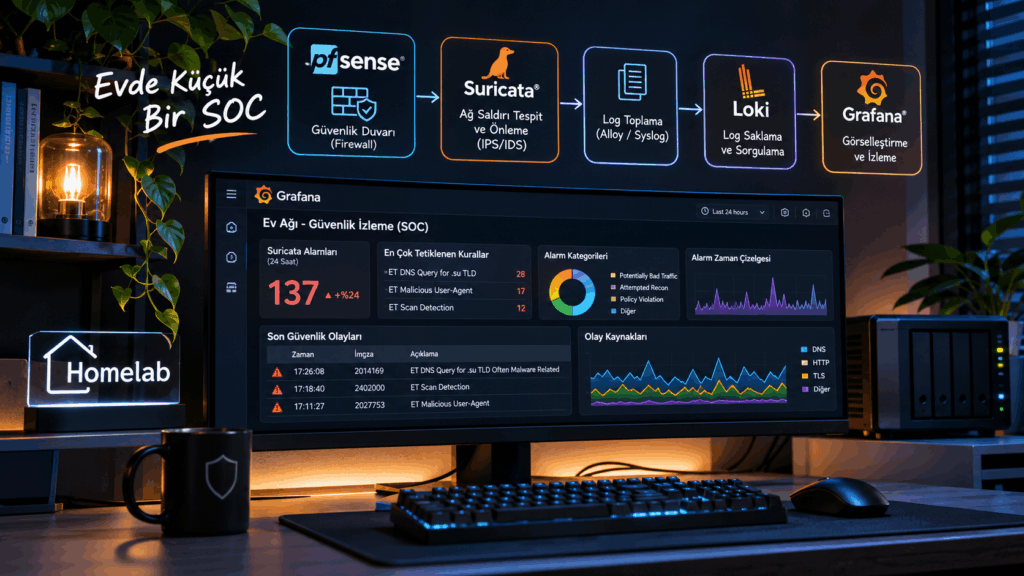
Bir ev ağında güvenlik duvarı ve saldırı önleme sistemi kullanmak güzel. Peki bu sistemlerin gerçekte neler gördüğünü, hangi olayları yakaladığını ve bütün bu kayıtların ne anlama geldiğini ne kadar biliyoruz?
1. Her Şey Bir Merakla Başladı
Evde bir ağ kurmaya başladığınızda işler genellikle oldukça basit ilerliyor. İnternet bağlantısı, bir modem, birkaç bilgisayar ve telefon… Sonra bir NAS cihazı ekleniyor, kablosuz erişim noktaları çoğalıyor, akıllı ev cihazları hayatınıza giriyor.
Bir süre sonra kendinizi VLAN’lar, güvenlik duvarları, Docker container’ları ve Kubernetes ile uğraşırken bulabiliyorsunuz.
En azından benim başıma gelen tam olarak buydu.
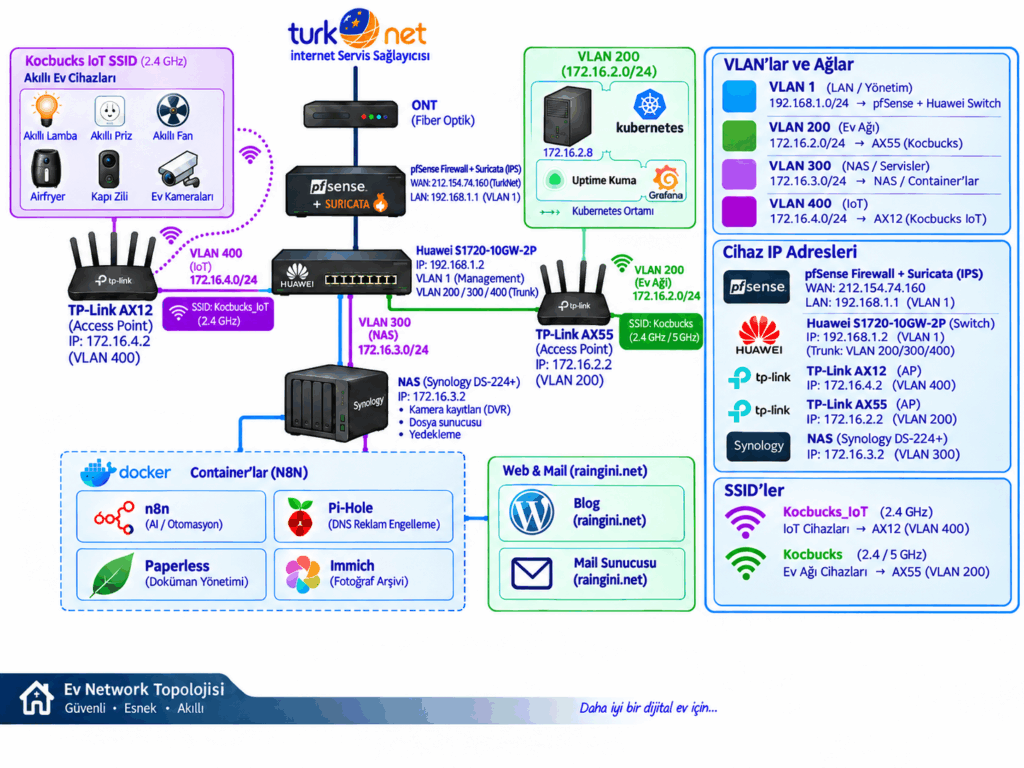
Ev ağımda uzun süredir pfSense kullanıyorum. Ağdaki farklı cihaz gruplarını VLAN’larla birbirinden ayırıyor, DNS sorgularını Pi-hole üzerinden yönetiyor ve Suricata IPS ile ağ trafiğini denetliyorum. Synology NAS üzerinde çeşitli servislerim, ayrı bir Linux sisteminde ise Kubernetes ortamım bulunuyor.
Bütün bunlar zaman içinde, biraz ihtiyaçtan biraz da meraktan ortaya çıktı.
Suricata’nın alarm ekranına baktığımda çeşitli güvenlik olayları görüyordum. Farklı IP adreslerinden gelen bağlantı denemeleri, şüpheli HTTP istekleri, belirli güvenlik imzalarıyla eşleşen trafikler…
Bunların bir kısmı internete açık sistemlerin karşılaşabileceği sıradan trafik gürültüsüydü. Bazılarıysa biraz daha yakından incelenmeyi hak ediyordu.
Ancak bir noktada şunu fark ettim: Bir güvenlik ürününün çalışıyor olması, ağımda olup bitenleri yeterince anlayabildiğim anlamına gelmiyordu.
Alarmları görmek başka, bu alarmları geçmiş kayıtlarla birlikte değerlendirebilmek başka bir şeydi.
Aklıma basit bir soru takıldı:
Bütün bu güvenlik kayıtlarını merkezi bir yerde toplayıp daha anlaşılır biçimde inceleyebilir miydim?
Küçük SOC maceram böyle başladı.
2. SOC Nedir, Evde Neden İhtiyaç Duyulur?
SOC, yani Security Operations Center, Türkçesiyle Güvenlik Operasyon Merkezi, bir kurumun sistemlerini ve ağlarını güvenlik tehditlerine karşı izlediği, olayları analiz ettiği ve gerektiğinde müdahale ettiği yapıdır.
Kurumsal SOC ortamlarında SIEM sistemleri, saldırı tespit ve önleme araçları, uç nokta güvenlik çözümleri, tehdit istihbaratı servisleri ve çeşitli otomasyonlar birlikte çalışabilir.
Elbette evde böyle bir operasyon merkezi kurmak gibi bir hedefim yoktu.
Ne günün her saati alarm takip eden bir ekibim vardı ne de yüzlerce sunucuyu izliyordum.
Benim istediğim daha mütevazıydı.
Ev ağımda oluşan güvenlik olaylarını tek bir yerden görebilmek, geçmiş kayıtları inceleyebilmek ve gerektiğinde belirli bir IP adresinin ya da olayın izini sürebilmek istiyordum.
Örneğin bir gün Suricata üzerinde şüpheli bir DNS sorgusu gördüğümde, aynı zaman diliminde başka neler olduğunu araştırabilmek benim için değerliydi.
Aslında oluşturmak istediğim şey, kurumsal anlamda tam teşekküllü bir SOC değil, merkezi log toplama ve güvenlik olaylarını inceleme ortamıydı.
Bu ayrımı önemli buluyorum. Çünkü birkaç dashboard oluşturmak veya güvenlik loglarını merkezi olarak toplamak, tek başına bir SOC kurduğumuz anlamına gelmiyor.
Yine de ev laboratuvarında bu yaklaşımı deneyimlemek, güvenlik operasyonlarının temel mantığını anlamak için oldukça öğretici.
3. Mevcut Altyapım: Sıfırdan Başlamadım
Bu projede en büyük avantajım, gerekli bileşenlerin önemli bir kısmının zaten çalışıyor olmasıydı.
Ağımın merkezinde pfSense bulunuyor. Güvenlik duvarı görevini üstlenmenin yanında VLAN’lar arasındaki trafiği de kontrol ediyor.
Suricata ise pfSense üzerinde IPS olarak çalışıyor. Ağ trafiğini belirli imzalar ve kurallar üzerinden değerlendirerek şüpheli olayları tespit edebiliyor.
DNS tarafında Pi-hole kullanıyorum. Bu sayede DNS sorguları üzerinde ek kontrol sağlayabiliyorum.
Evdeki Synology NAS ise dosya depolamanın ötesinde çeşitli uygulamaları barındırıyor.
Bunların yanında CachyOS Linux üzerinde çalışan tek düğümlü bir Kubernetes ortamım var. Grafana, Loki ve Alloy gibi gözlemlenebilirlik bileşenlerini de burada kullanıyorum.
Böylece yeni bir sanal makine ya da ayrı bir güvenlik sunucusu kurmadan, mevcut altyapım üzerinden ilerleme fırsatım oldu.
Sistemdeki görev dağılımı kabaca şöyle:
- pfSense: Ağ trafiğinin kontrolü ve güvenlik duvarı kayıtları.
- Suricata: Ağ trafiğinin incelenmesi ve güvenlik imzalarına dayalı alarmlar.
- Alloy ve log toplama bileşenleri: Kayıtların merkezi sisteme aktarılması.
- Loki: Logların saklanması ve sorgulanması.
- Grafana: Kayıtların araştırılması ve görselleştirilmesi.
Bu mimarinin hoşuma giden tarafı modüler olması.
Her bileşenin belirli bir görevi var. Bir sorunla karşılaştığımda veri akışını aşama aşama kontrol edebiliyorum.
Elbette bunun bir dezavantajı da var: Bileşen sayısı arttıkça sorun giderme süreci karmaşıklaşabiliyor.
Bunu ilerleyen aşamalarda bizzat deneyimledim.
4. Neden Wazuh Yerine Grafana ve Loki?
Evde güvenlik izleme sistemi kurmayı araştırırken karşıma çıkan seçeneklerden biri Wazuh oldu.
Wazuh, güvenlik olaylarının izlenmesi, uç nokta güvenliği, log analizi ve çeşitli güvenlik kontrolleri için kullanılabilen açık kaynaklı bir platform.
İlk bakışta ihtiyaçlarım için oldukça uygun görünüyordu.
Ancak burada kendime başka bir soru sordum:
Gerçekten yeni ve kapsamlı bir güvenlik platformuna mı ihtiyacım vardı, yoksa elimdeki araçları daha etkili kullanmam yeterli miydi?
Grafana ve Loki zaten Kubernetes ortamımda bulunuyordu. Bu nedenle öncelikle mevcut sistem üzerinden ilerlemeyi tercih ettim.
Loki’nin temel görevi logları toplama altyapısıyla birlikte saklamak ve sorgulanabilir hale getirmek. Grafana ise bu verileri incelemek, filtrelemek ve dashboard’lar üzerinden görselleştirmek için kullanılıyor.
Burada önemli bir ayrım var.
Grafana ve Loki, Wazuh’un birebir alternatifi değil. Özellikle uç nokta güvenliği, dosya bütünlüğü izleme ve güvenlik odaklı hazır analiz yetenekleri açısından farklı alanlara hizmet ediyorlar.
Fakat benim ilk hedefim bu özelliklerin tamamına sahip olmak değildi.
Öncelikle pfSense ve Suricata kayıtlarını merkezi olarak görmek istiyordum.
Dolayısıyla daha büyük bir sistem kurmadan önce, mevcut altyapımın neler yapabildiğini anlamak bana daha mantıklı geldi.
5. Logların Yolculuğu: pfSense’ten Grafana’ya
İşin en öğretici taraflarından biri, logların nasıl üretildiğini ve farklı sistemlere nasıl aktarıldığını anlamak oldu.
Suricata, olayları EVE JSON adı verilen yapılandırılmış bir formatta kaydedebiliyor.
Bu kayıtların içerisinde olay türüne bağlı olarak kaynak ve hedef IP adresleri, port bilgileri, protokol, zaman damgası ve güvenlik alarmı ayrıntıları bulunabiliyor.
Örneğin bir DNS olayıyla bir TLS olayı aynı türde bilgiler içermiyor. Bir güvenlik alarmında ise eşleşen imzanın kimliği, açıklaması, kategorisi ve önem derecesi gibi alanlar yer alabiliyor.
Benim ortamımda Suricata’nın EVE JSON çıktısını ve pfSense’in syslog kayıtlarını incelemek mümkün hale geldi.
pfSense tarafında uzak syslog aktarımını Kubernetes sunucumun bulunduğu adrese yönlendirdim. Bu aktarım için UDP 30515 portunu kullandım.
Ancak burada küçük ama önemli bir teknik ayrıntı var.
Syslog mesajlarının bir adrese gönderiliyor olması, bu mesajların otomatik olarak Loki’ye kaydedileceği anlamına gelmiyor.
Arada logları kabul eden, gerektiğinde ayrıştıran ve Loki’nin anlayacağı biçimde ileten bir toplama katmanının bulunması gerekiyor.
Aynı şekilde EVE JSON dosyalarının üretilmesi de tek başına yeterli değil. Bu dosyaların uygun şekilde okunması ve merkezi sisteme aktarılması gerekiyor.
İlk başta oldukça basit görünen bu veri akışı, pratikte dikkat edilmesi gereken birkaç farklı aşamadan oluşuyor:
Logun üretilmesi, aktarılması, alınması, işlenmesi ve sorgulanabilir hale gelmesi.
Bunlardan herhangi birinde sorun yaşandığında Grafana ekranında hiçbir veri görünmeyebiliyor.
Nitekim benim de karşılaştığım ilk sorunlardan biri tam olarak buydu.
6. İlk Gerçek Test: Bir DNS Sorgusunun Hikâyesi
Sistem üzerinde logların görünmeye başlaması sevindiriciydi. Fakat benim için asıl önemli olan, belirli bir güvenlik olayını baştan sona takip edebilmekti.
Bunun için kontrollü bir DNS sorgusu testi yaptım.
Suricata üzerinde Emerging Threats kural seti bulunuyordu. Bu kurallardan biri, .su üst düzey alan adına yönelik DNS sorgularını potansiyel olarak şüpheli trafik kapsamında işaretleyebiliyor.
Test amacıyla guven.su alan adına bir DNS sorgusu gönderdim.
Sorgu NXDOMAIN yanıtıyla sonuçlandı. Yani DNS çözümlemesi istenen alan adı için bir kayıt bulamadı.
Ancak testin amacı zaten alan adının çözülmesi değildi.
Amacım, DNS sorgusunun Suricata tarafından görülüp görülmediğini ve ilgili güvenlik imzasının tetiklenip tetiklenmediğini anlamaktı.
Suricata kayıtlarında beklediğim alarmı gördüm.
Eşleşen kuralın imza kimliği 2014169 idi. Olay, ET DNS Query for .su TLD Often Malware Related açıklamasıyla kaydedilmişti.
Alarmın önem derecesi 2, kategorisi ise Potentially Bad Traffic olarak görünüyordu.
Burada özellikle altını çizmek istediğim bir nokta var: Bir güvenlik kuralının tetiklenmesi, mutlaka gerçek bir saldırı gerçekleştiği anlamına gelmiyor.
Bu örnekte trafiği zaten ben, test amacıyla oluşturmuştum.
Ayrıca bir alan adının belirli bir uzantıya sahip olması, o alan adının tek başına zararlı olduğunu kanıtlamaz.
Güvenlik alarmlarını değerlendirirken bağlamı anlamak en az alarmı tespit etmek kadar önemli.
Testin benim açımdan başarılı tarafı, Suricata’nın olayı kaydetmesi ve bu alarmın merkezi log ortamında da görüntülenebilmesiydi.
Böylece yalnızca bir dashboard’a veri geldiğini değil, belirli bir güvenlik olayının izini sürebildiğimi de doğrulamış oldum.
7. Her Şey İlk Denemede Çalışmadı
Teknik yazılarda genellikle çalışan sistemlerin ekran görüntülerini görüyoruz.
Bir komut çalıştırılıyor, birkaç ayar yapılıyor ve sonuç olarak güzel bir dashboard ortaya çıkıyor.
Gerçek hayatta ise işler her zaman böyle ilerlemiyor.
Benim kurulumumda da Grafana üzerinde defalarca “No data” mesajıyla karşılaştım.
Suricata çalışıyordu. pfSense üzerinde alarm kayıtları vardı. EVE JSON dosyalarında DNS, TLS ve başka olay türlerine ait kayıtlar bulunuyordu.
Ama bunları Grafana’da görmek istediğimde sonuç alamadığım durumlar oldu.
Bu noktada sorunu doğru yerde aramak önemliydi.
Grafana’da veri görünmemesi, mutlaka Grafana’nın bozuk olduğu anlamına gelmiyor. Sorun logun üretilmesinde, iletilmesinde, toplanmasında veya sorgulanmasında olabilir.
Bu yüzden farklı aşamaları ayrı ayrı kontrol ettim.
Suricata’nın olay üretip üretmediğine, EVE JSON kayıtlarına, pfSense’in uzak syslog ayarlarına ve Loki üzerinde hangi log kaynaklarının görülebildiğine baktım.
Suricata’nın EVE ve syslog çıktılarını da kontrol ettim. Yapılandırma değişikliklerinden sonra servisi yeniden başlatıp tekrar denemeler yaptım.
Sonunda merkezi sistemde Suricata DNS olaylarını, diğer EVE kayıtlarını ve pfSense syslog mesajlarını görebildim.
Test için oluşturduğum syslog mesajının sisteme ulaşması da veri aktarımını doğrulamama yardımcı oldu.
Bu süreç bana bir kez daha şunu hatırlattı:
Bir sistemin çalışıp çalışmadığını anlamanın en iyi yolu, her bileşeni ayrı ayrı doğrulamak.
Özellikle birden fazla aracın birlikte çalıştığı ortamlarda, sorunun hangi aşamada ortaya çıktığını belirlemek çoğu zaman çözümün en önemli kısmı.
8. Sonuç: Ev Ağım Artık Daha Görünür
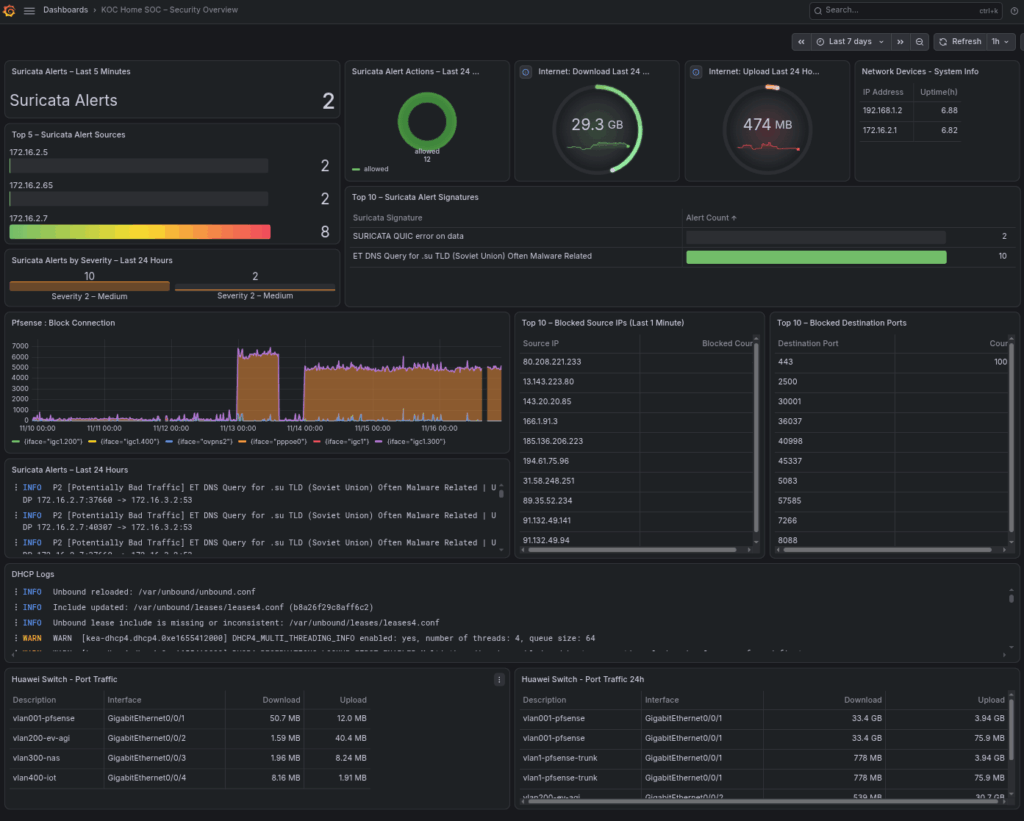
Bu çalışmanın sonunda kurumsal ölçekte bir SOC oluşturmadım.
Zaten hedefim de bu değildi.
Ancak ev ağımın güvenlik kayıtlarını merkezi bir ortamda inceleyebileceğim, belirli olayları araştırabileceğim ve farklı log kaynaklarını bir arada görebileceğim bir temel oluşturdum.
Bence en önemli kazanımım yeni bir araç kurmak değil, sistemlerin birbirleriyle nasıl konuştuğunu daha iyi anlamak oldu.
Suricata’nın bir alarm üretmesiyle bu alarmın Grafana’da görünmesi arasında birçok farklı aşama bulunuyor. Bu aşamaları öğrenmek, yalnızca güvenlik izleme açısından değil, genel olarak sistem yönetimi ve sorun giderme açısından da faydalı.
Elbette yapılacak işler bitmiş değil.
Daha anlamlı dashboard’lar hazırlamak, alarm türlerini sınıflandırmak, gereksiz kayıtları azaltmak ve gerçekten dikkat edilmesi gereken olayları daha kolay ayırt etmek sonraki hedeflerim arasında.
Ayrıca log saklama süreleri, sistem kaynaklarının kullanımı ve merkezi izleme ortamının güvenliği de üzerinde durulması gereken konular.
Şimdilik elimde çalışan ve geliştirebileceğim bir temel var.
Ev laboratuvarı kurmanın en sevdiğim tarafı da bu sanırım.
Bir şeyi yalnızca kullanmakla yetinmeyip nasıl çalıştığını anlamaya çalışmak, bazen saatler süren sorunlarla uğraşmak ve sonunda küçük de olsa somut bir sonuç elde etmek.
Bu süreçte bir kez daha gördüm ki güvenlik, yalnızca trafiği engellemekten ibaret değil.
Neler olduğunu görebilmek, gördüğünü anlayabilmek ve gerektiğinde doğru soruları sorabilmek de güvenliğin önemli bir parçası.
Benim küçük SOC denemem şimdilik burada. Bir sonraki aşamada Grafana üzerinde güvenlik olaylarını daha anlamlı hale getirecek dashboard’lara odaklanmayı düşünüyorum.
Bakalım bu kez hangi sorunlarla karşılaşacağım.